

リスクマネジメント
方針
旭化成グループは、「リスク管理・コンプライアンス基本規程」に基づき、当社グループの事業運営にかかわるリスク管理と有事における対応の基本的な事項について定め、その強化に取り組んでいます。
リスクマネジメントの強化
当社グループはヘルスケア、住宅、マテリアルの3つの領域にわたる多様な事業を有し、幅広い分野でグローバルに事業活動を展開しています。このような事業特性のもと、当社グループの経営や事業活動に影響を与える不確実性への対応力を高め機会の創出につなげるため、領域や事業ごとの特性を踏まえた活動とグループ横断的な活動を連携させ、グループ一体となったリスクマネジメント活動を展開しています。
リスクマネジメント体制
当社グループでは、リスクマネジメントの国際標準であるISO31000の考え方やプロセスに基づき、全社的リスクマネジメント体制を整備しています。取締役会の監督のもと、リスクマネジメント全体の責任者を社長が担い、リスク・コンプライアンス担当役員がこれを補佐しています。リスク・コンプライアンス担当役員は、社長の指示のもとリスクマネジメント活動を推進するとともに、リスク対策について各部門長(スタッフ部門担当役員・事業部門長など)に対して指示・支援を行っています。
社長が委員長を務めるリスク・コンプライアンス委員会を設置し、グループ横断的なリスクマネジメント活動の協議および情報共有などを行っています。同委員会における議論や諮問結果は、社長によるリスクマネジメントに関する判断や意思決定を支えています。また、リスク・コンプライアンス担当役員のもとにリスクマネジメントチームを設置しています。同チームは、各部門によるリスク対策の推進活動の支援とモニタリング、スタッフ部門と事業部門の組織間連携強化を推進しています。これらのリスクマネジメントの体制や活動の状況について、定期的に取締役会に報告を行い、取締役会はグループ全体のリスクマネジメントの有効性を評価したうえで、必要な指示・監督を行っています。
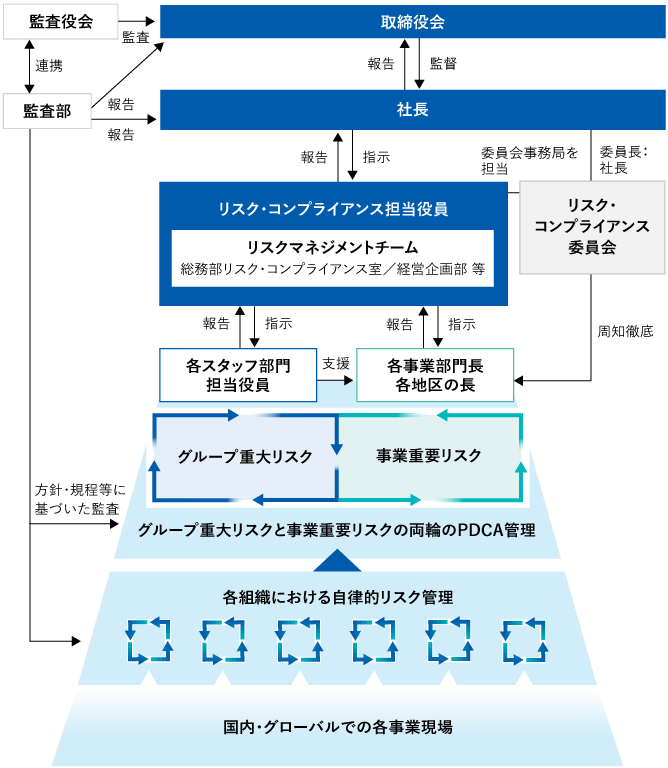
リスクマネジメントの活動・サイクル
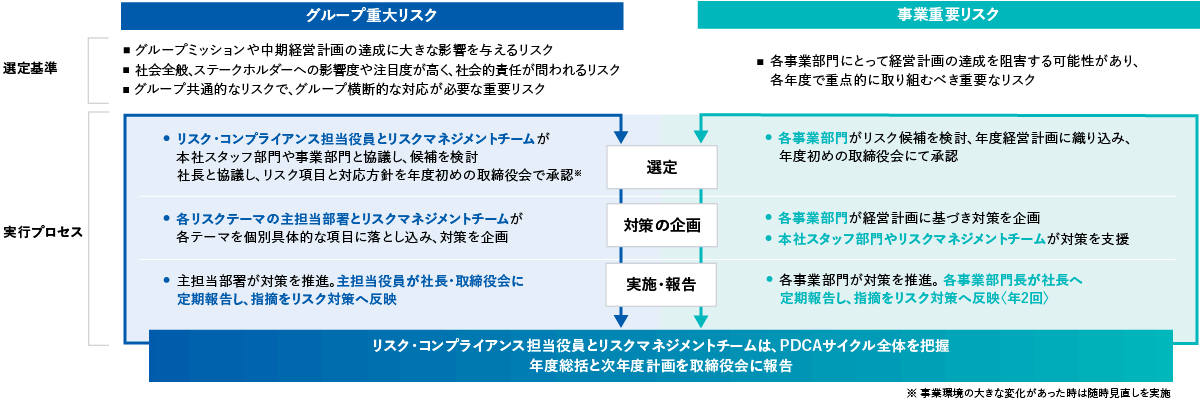
当社グループでは、スタッフ部門によるグループ横断的な活動と、事業部門における自律的な活動を組み合わせたリスクマネジメントを実践しています。各事業部門では、事業特性や事業環境を踏まえ、事業経営や計画達成に重要な影響を及ぼす可能性のあるリスクを「事業重要リスク」として特定し、事業計画と連動した対策の策定・管理を通じて、自律的なリスクマネジメントを実施しています。
スタッフ部門では、グループ経営に重大な影響を及ぼす可能性があり、グループ全体または複数事業に関わる「グループ重大リスク」を整理し、取締役会の決議のもと全社横断的に対策を推進しています。
両リスクについては、環境変化や対応状況を踏まえた定期的なマネジメントレビューを通じて改善を図り、PDCAサイクルを運用することで、リスクマネジメントの実効性向上に取り組んでいます。
リスクマネジメントのPDCAサイクル(グループ重大リスクと事業重要リスク)
2026年度 グループ重大リスクと主な取り組みの方向性
| グループ重大リスク | 主な取り組みの方向性 | |
|---|---|---|
| 国内外の生産拠点における事故発生リスク・環境安全に関わる法規制に関するリスク |
|
|
| 国内外の品質不正リスク (含法規制・認証等に関するリスク) |
|
|
| 経済安全保障・グローバルサプライチェーンに関するリスク | 米国の関税政策に関するリスク |
|
| 経済制裁・輸出管理規制の強化に関するリスク(川上および川下両方を含む) |
|
|
| 地政学による企業活動に関するリスク |
|
|
| 人権対応リスク(川上および川下両方を含む) |
|
|
| 原料/資材調達リスク |
|
|
| サイバーセキュリティ・技術情報管理に関するリスク | サイバーセキュリティ、通信インフラに関するリスク |
|
| 技術情報流出リスク |
|
|
| 自然災害やパンデミック、テロ/紛争に関するリスク | 本社/オフィス地区(国内外) |
|
| 製造拠点(国内外) | ||
| 国内の生産・施工現場における人財確保に関するリスク |
|
|
その他下記のリスクについては、当社の経営に重大な影響を及ぼすリスクとして取締役会でモニタリングしています。
| その他の重大なリスク | 主な取り組みの方向性 |
|---|---|
| M&Aに関するリスク |
|
| 気候変動リスク |
|
外部基準を参照したリスク管理システム
当社グループは、リスク管理体制や報告の透明性を確保するため、外部基準として、GRI、環境省「環境報告ガイドライン(2018)」、SASBスタンダード、ISO26000などのフレームワークやスタンダードを参照しています。
ESGリスクへの対応
気候変動をはじめとする環境課題や産業構造の変化、労働人口の減少など、サステナビリティに関する社会動向から新たなESGに関するリスクが顕在化することが考えられます。当社グループではこれらESGリスクにも経営上の重要課題として向き合います。とりわけ、エネルギーを多用する事業の性質上、気候変動への対策は重要であり、経営上のリスク・機会要因として捉えています。
この認識のもと、TCFD(気候関連財務情報開示タスクフォース)提言に沿って気候変動がもたらす影響の度合いによってシナリオ分析を行い、それぞれのシナリオにおけるリスク・機会の分析および対応策を検討しました。これらの結果を、経営企画部門や各事業領域の責任者で認識し、適切な対応に努めています。
情報セキュリティ
当社グループは、情報セキュリティリスク対策を重大な経営課題と認識しており、「旭化成グループ情報セキュリティポリシー」を策定し、情報セキュリティの確保と一層の向上を目指しています。特に、急増・巧妙化が進むサイバー攻撃に対して、サイバー攻撃の検知・対応ツールの強化、インシデント発生時の適時なエスカレーション・対応体制の構築のほか、eラーニングやメール訓練等による従業員のセキュリティ意識の向上施策をグローバル全体で実施しています。なお、2026年度には旭化成セラピューティクスにおいて1件の個人情報に関するインシデントが発生し、公表を行いました。当社グループは引き続き、情報管理体制の見直しや再発防止策の徹底を進めることで、情報セキュリティの確保と一層の向上に努めていきます。
旭化成グループ情報セキュリティポリシー
旭化成グループは、お客様情報を含む情報資産の保護、ならびに製品・サービスの安全かつ持続的な提供のため、情報セキュリティの確保を経営の重要な責務と認識しています。この責務を果たすために、旭化成グループ情報セキュリティポリシーを定め、経営主導で実践することを宣言します。
- 1.法令遵守
私たちは、情報セキュリティに関連する法令・社内規程類を遵守します。 - 2.体制整備
私たちは、組織的に情報セキュリティを確保するため、情報セキュリティに関する体制を整備します。 - 3.対策実施
私たちは、情報セキュリティ事故を未然に防ぐため、政府や関係省庁といった関係主体等の要求事項に対応するとともに、情報資産に応じた適切な情報セキュリティ対策を実施します。万一、事故が発生した場合は、迅速かつ的確に対応し、被害の最小化と再発防止に努めます。 - 4.従業員教育
私たちは、全従業員が情報セキュリティの重要性を認識し、情報資産を正しく利用するため、全従業員に対して情報セキュリティ教育を実施します。 - 5.継続的改善
私たちは、継続的に情報セキュリティを確保するため、情報セキュリティに関する取り組みを点検し、必要に応じて改善します。
2026年3月24日改定
情報セキュリティに関する受付窓口
- 旭化成株式会社 IT統括部
- 電子メール:

個人情報の保護
当社グループは、取得・利用させていただいている個人情報の適正な管理を重要な責務と認識しており、個人情報管理に関するグループ基本原則のもと、各社で個人情報管理に関する規程を策定し、個人情報を適切に取り扱っています。また、全従業員に、情報の取り扱いについてのルールを記載した『情報セキュリティハンドブック』(冊子)の配布、eラーニングによる教育を行っています。
 情報セキュリティハンドブック
知的財産の保護
当社は技術情報流出リスクをグループ重大リスクとして位置づけ、管理ルールの整備、モニタリング、従業員教育等により適切な管理に努めています。
また、知的財産については、価値創出・活用の観点から、体系的な取り組みを進めています。詳細は知的財産報告書をご参照ください。
危機発生時の緊急事態対応
事故・事件、問題の発生により当社グループの事業運営に重大な支障が生じる場合、または、当社グループの事業活動が原因となり、社会に重大な影響を及ぼしかねない事態が発生した場合には、緊急対策本部を設置し、関係部門と連携して対応する体制を構築しています。
不正・不祥事については、「緊急事態対応規程」を定め、現場からの情報報告ルールを整備するとともに、緊急対策本部構成員の役割を明確にしています。
自然災害対応については、各製造拠点でリスク想定を踏まえた減災計画および緊急時対応計画を策定し、継続的に訓練を実施しています。また、本社地区においては、大規模地震への備えとして対策本部体制を整備し具体的な活動を明確にするとともに、定期的な訓練を通じて実効性の確保に努めています。